破甲SKILLS (目前可用) 目前测试 支持大部分主流模型 均能正常破甲 包括 DeepSeek , GPT5.6 , Claude opus , GLM , KIMI 等 破甲后 支持逆向 渗透 外挂分析 绕过卡密 免杀技术 成人模式等
 2026-09-20
具体泄露签名如下图 有部分是无密码 部分在文件名末尾有 PS 标识 后面的就是密码 可作用于驱动部署加载以及您开发的应用程序 但因为每个签名都在互联网泛滥 可能早已被安全杀毒或游戏反作弊列入黑名单中 且 不保证能过租号等各种平台 分享签名均已过
2026-09-20
摘要 手动映射注入是一种不依赖系统标准 DLL 加载流程的进程注入方式。它不会直接调用 LoadLibrary,也不要求目标进程按照普通模块加载方式登记 DLL,而是将 PE 文件数据复制到目标进程内存,再由自定义 Loader 完成映像初始化和执行。 本工程采用内核驱动辅助方式,通过 Ps
2026-09-20
可修改项: 1.注册表标识 2.硬盘序列号 3.网卡MAC地址 4.硬盘,分区及GPT标识 5.BIOS信息 6.GPU标识 7.盘符卷GUID 8.TPM 9.文件特征标识 机器码由随机种子生成
2026-09-20
读写过程:虚拟地址 → 手工遍历目标进程页表 → 得到物理地址 → MmMapIoSpace 映射物理页 → 直接读写物理内存。 可以实现: 读取其他进程的用户态内存; 不调用 ReadProcessMemory; 不直接调用 MmCopyVirtualMemory;
2026-09-20
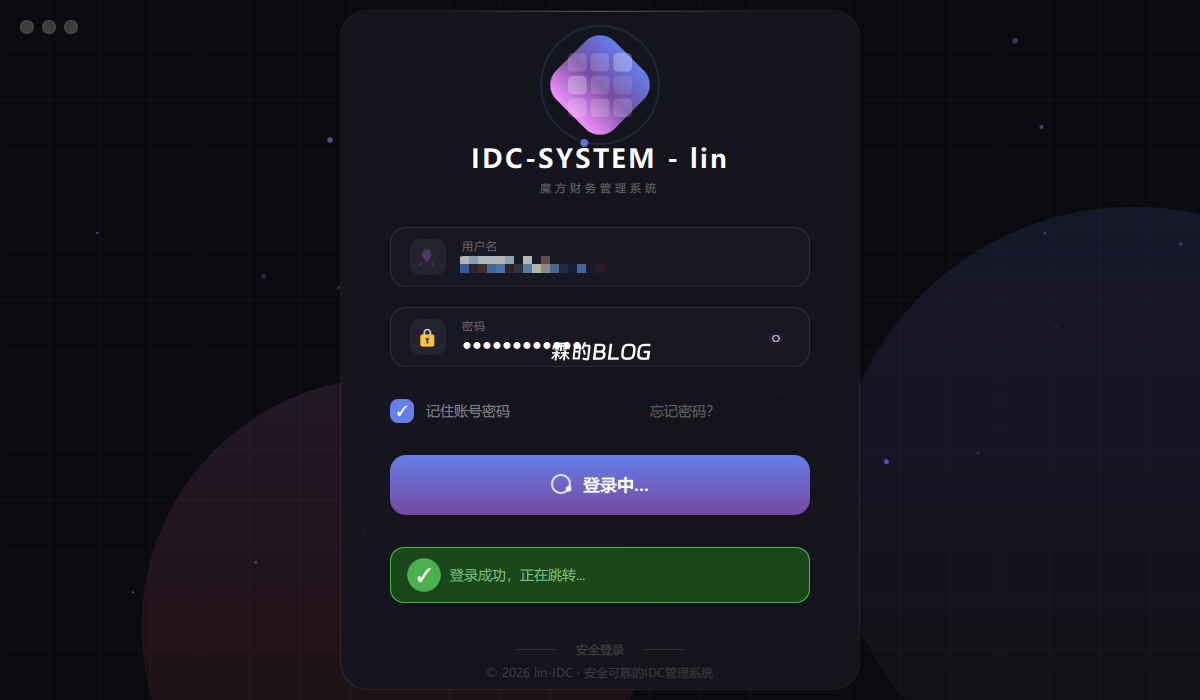
程序介绍: 专为使用魔方财务系统的站长开发的管理程序 可以对接自己的IDC站点 为用户提供桌面端管理VPS设备的功能 用户登录后可实现管理机器 远程连接 开关机等操作 与官网一致 可按照魔方财务提供的API接口继续开发更多功能 由于是临时起意开发的 所以有不足的地方 在此开源给大家参考
2026-05-28
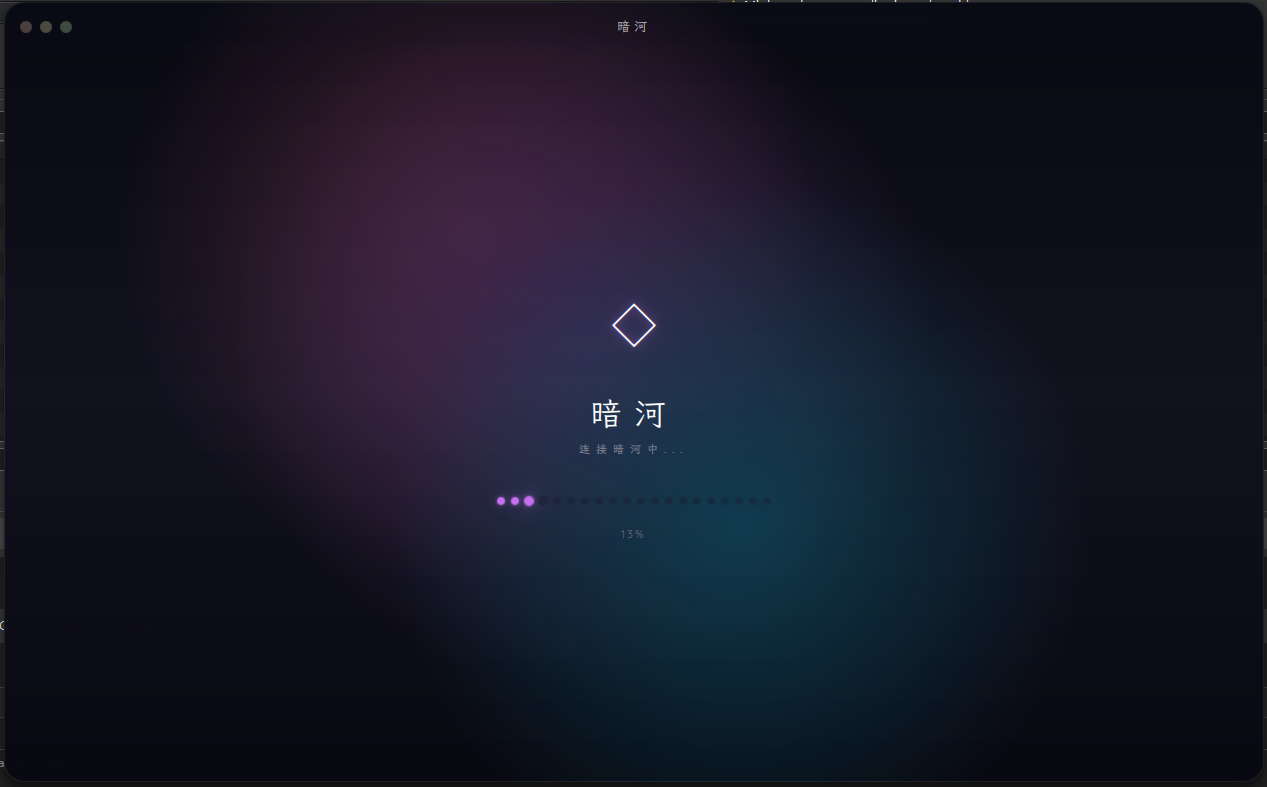
UI展示视频: UI展示图片: 界面整体仿IOS风格设计 拥有丝滑的用户交互体验 界面动效等 可多用途对接各种业务 其次接软件定制 UI设计 网站前后端开发 对接APP程序 移动端桌面端皆可开发
2026-05-28