破甲SKILLS (目前可用) 目前测试 支持大部分主流模型 均能正常破甲 包括 DeepSeek , GPT5.6 , Claude opus , GLM , KIMI 等 破甲后 支持逆向 渗透 外挂分析 绕过卡密 免杀技术 成人模式等
 2026-09-20
具体泄露签名如下图 有部分是无密码 部分在文件名末尾有 PS 标识 后面的就是密码 可作用于驱动部署加载以及您开发的应用程序 但因为每个签名都在互联网泛滥 可能早已被安全杀毒或游戏反作弊列入黑名单中 且 不保证能过租号等各种平台 分享签名均已过
2026-09-20
摘要 手动映射注入是一种不依赖系统标准 DLL 加载流程的进程注入方式。它不会直接调用 LoadLibrary,也不要求目标进程按照普通模块加载方式登记 DLL,而是将 PE 文件数据复制到目标进程内存,再由自定义 Loader 完成映像初始化和执行。 本工程采用内核驱动辅助方式,通过 Ps
2026-09-20
可修改项: 1.注册表标识 2.硬盘序列号 3.网卡MAC地址 4.硬盘,分区及GPT标识 5.BIOS信息 6.GPU标识 7.盘符卷GUID 8.TPM 9.文件特征标识 机器码由随机种子生成
2026-09-20
读写过程:虚拟地址 → 手工遍历目标进程页表 → 得到物理地址 → MmMapIoSpace 映射物理页 → 直接读写物理内存。 可以实现: 读取其他进程的用户态内存; 不调用 ReadProcessMemory; 不直接调用 MmCopyVirtualMemory;
2026-09-20
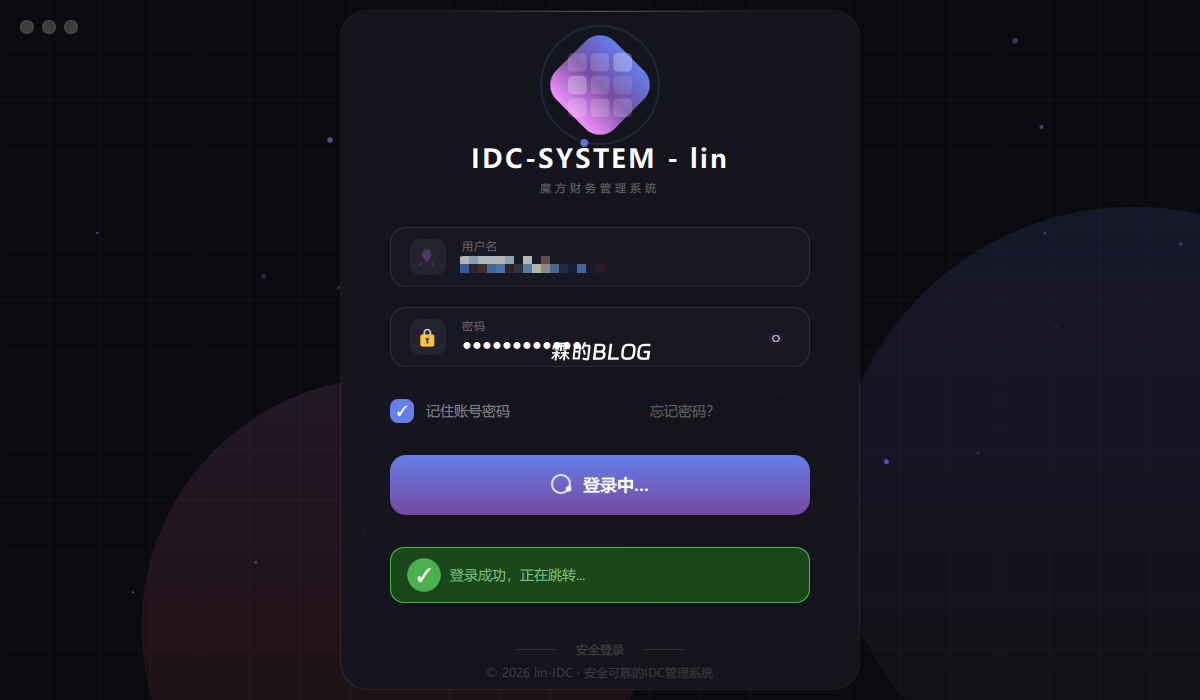
程序介绍: 专为使用魔方财务系统的站长开发的管理程序 可以对接自己的IDC站点 为用户提供桌面端管理VPS设备的功能 用户登录后可实现管理机器 远程连接 开关机等操作 与官网一致 可按照魔方财务提供的API接口继续开发更多功能 由于是临时起意开发的 所以有不足的地方 在此开源给大家参考
2026-05-28
UI展示视频: UI展示图片: 界面整体仿IOS风格设计 拥有丝滑的用户交互体验 界面动效等 可多用途对接各种业务 其次接软件定制 UI设计 网站前后端开发 对接APP程序 移动端桌面端皆可开发
2026-05-28
先来介绍一下openfiler这个系统的用处: Openfiler 是一个基于 Linux 的开源存储管理平台,能够将标准的 x86/64 架构系统转变为功能强大的网络附加存储(NAS)和存储区域网络(SAN)设备。它支持文件级和块级存储协议,如 NFS、CIFS、HTTP/DAV、FTP
2026-05-26
今天 隆重发布我打造的 基于OPENCLAW实现全自动渗透的Skills 将Skills部署到自己的OPENCLAW后 发送目标即可实现全自动渗透 其中 有一个硬性要求就是需要将您的OPENCLAW部署在KALI上 全程不会触发模型的安全规则 只需要将目标发送即可执行任务
2026-05-14
📖 目录 1. 工具简介 2. 安装与配置 3. 基础用法 4. 扫描技术详解 5. 服务与版本探测 6. NSE 脚本引擎 7. 操作系统识别 8. 性能优化 9. 输出格式 10. 高级技巧 11. 实战案例 12. 常见问题 一、工具简介 1.1
2026-05-12
老样子 先介绍一下漏洞信息 双脉冲星(DoublePulsar)是一种由NSA开发的内核级SMB后门,通过无文件的方式植入目标系统。它通常与EternalBlue等漏洞利用工具配合使用,能够在Windows系统中实现远程命令执行、后门安装和卸载等功能。 攻击设备:KA
2026-05-12
老样子 先介绍一下漏洞信息 BlueKeep(CVE-2019-0708)是一个严重的安全漏洞,存在于微软的远程桌面协议(RDP)中,允许未经身份验证的攻击者通过发送特制的请求来远程执行代码。这个漏洞在2019年5月被微软官方确认,并发布了相应的安全补丁。由于该漏洞无需用户交互即可被利用,因此
2026-05-12
攻击设备:KALI IP:192.168.0.128 被攻击方:Windows 7 IP:192.168.0.129 这里我们先介绍一下这个漏洞:永恒之蓝是指2017年4月14日晚,黑客团体Shadow Brokers(影子经纪人)公布一大批网络攻击工具,其中
2026-05-12
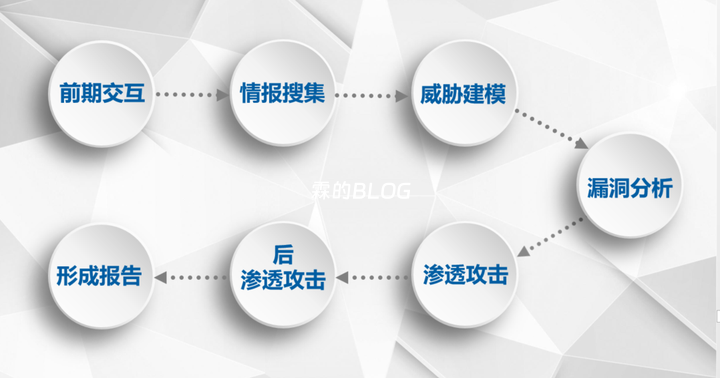
首先 大家都知道 目前的模型都有安全策略 想让它实现自动渗透这种功能 直接要求是不可以的 需要提示词绕过 这里不会提供绕过的提示词 本篇文章只展示使用OPENCLAW实现自动渗透 这次我们的渗透目标为 https://www.ryryr.com/ 也就是本站点 在此提醒大家
2026-05-11
安装新的 部署并且点击下一步 下一步 这里输入已经部署了ESXi的地址以及用户密码信息 点击下一步 这里设置密码并确认(有大写小写特殊符号以及数字 并且超过七位包括
2026-05-11